Devido as recentes descobertas de falha na segurança do PHP, foram liberadas as versões seguras do PHP, cujo, é recomendado atualização imediata.
As versões seguras do PHP são 8.5.12, 8.4.27, 8.3.36 e 8.2.35, lançadas em 21 de outubro de 2026 para corrigir duas vulnerabilidades críticas (CVE-2026-109618 e CVE-2026-109619) que permitem execução remota de código.
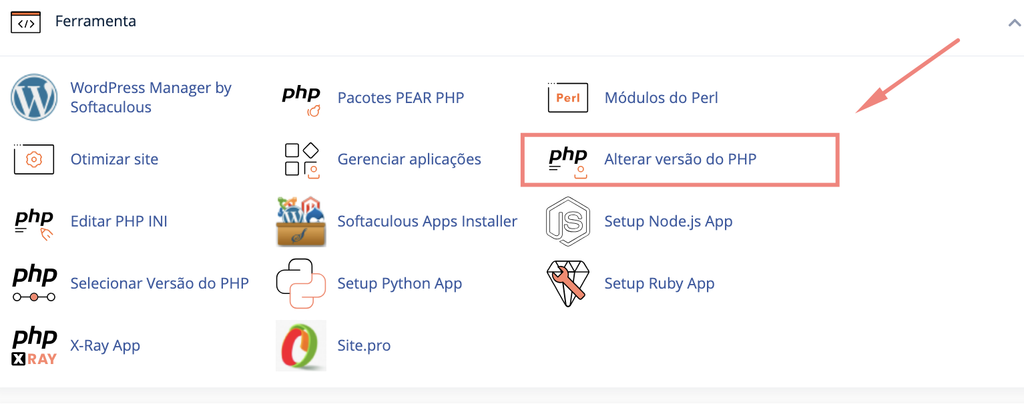
Para atualizar via CPANEL, acesso seu painel e procure por Alterar versão do PHP.
Dicas: Antes de atualizar, confira a versão atual.
Importante: Se houver muita diferença da versão atual para a 8.5.12, recomendo subir outra versão intermediária para validar a compatibilidade. Você pode fazer a partir de acessos, navegação, compatibilidade de componentes/bibliotecas que utiliza.
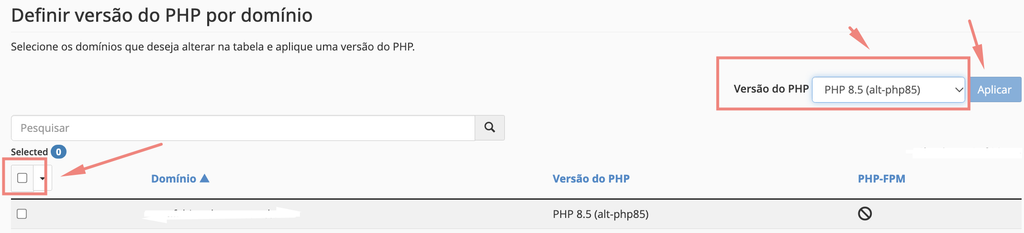
Na lista de dominios, você irá selecionar a versão desejada, marcar os domínios/sub domínios, e clicar em aplicar.
Hoje em dia usamos o celular praticamente a todo momento, ler e-mails, pagamento de contas, consulta de extratos e andamos com ele pra cima e pra baixo, e estamos sujeito a perder, esquecer e na pior das hipóteses ter o celular roubado. E isto é algo suficiente para bagunçar a vida de uma pessoa, pois temos muitas informações pessoais no celular e em pouco tempo os criminosos conseguem fazer várias ações, como; transferências, troca de senhas, compras, pois normalmente as recuperações de senhas ou autenticações são por e-mail e SMS.
Recentemente tenho visto algumas notícias sobre roubo de celular, então resolvi escrever algumas dias que utilizo.
Mas com um mínimo de configurações(recomendadas), é possível garantir o tempo de bloqueio e evitar os acessos indevidos;
Anote o número de IMEI do aparelho (serve para que a operadora faça o bloqueio do aparelho).
Configure uma senha de bloqueio da tela.
Configurar o tempo de bloqueio (tempo máximo em 60 segundos), o recomendado é 30 segundos, (só que é pouco tempo).
Configure senha de bloqueio ao app do e-mail.
Configurar senha de bloqueio ao app SMS.
Configurar senha PIN no chip.
Configure senha de bloqueio em aplicativos de pagamento (Paypal, sites de lojas)
Habilitar e Configurar possibilidade de apagar remotamente os dados.
Com apenas essas configurações, você já vai garantir que, mesmo que o seu aparelho seja roubado, não será possível acessar seu e-mail nem os SMS, evitando qualquer troca de senha das contas.
Coisas que nunca se devem ser feitas;
-Anotar senhas em blocos –Tirar fotos do cartão de crédito Deixar salvo na galeria -Deixar SMS de senhas (mesmo com bloqueio do app)
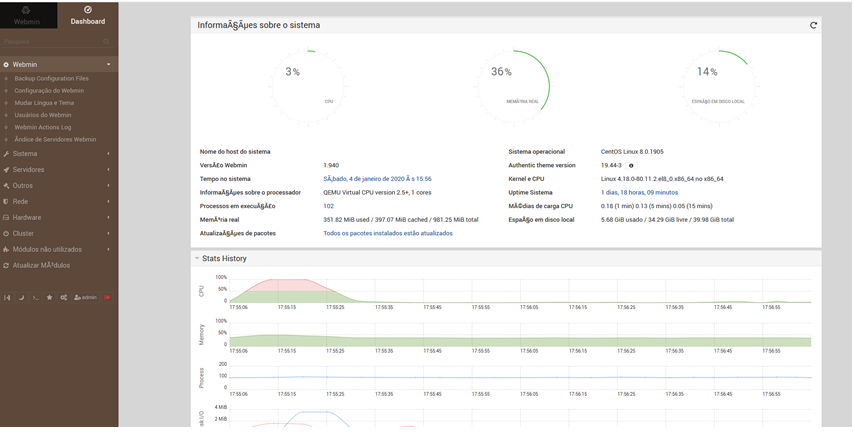
Instalar Webmin (versão 1.940) no CentOS 8 usando o arquivo tar.gz
O Webmin é um sistema que permite o gerenciamento dos principais servidores(plataforma unix) como; Apache, DNS, Squid, DHCP, Compartilhamento de arquivos, Banco de dados MySQL entre muito outros. Uma das maiores vantanges é a administração através do browser(Navegador de internet) que pode ser feito localmente ou remoto em qualquer computador conectado a internet, e você não precisa editar os arquivos de configuração manualmente.
Após logar no servidor usando o Putty vamos instalar o servidor web e pacotes necessários;
Instalando o servidor web
yum install httpd -y
Instalando o pacote Perl
yum install perl perl5 -y
Fazendo o download
Para o download vamos acessar o diretório temporário, digite no terminal;
Quando o arquivo script.sh for executado, ele irá fazer algumas perguntas:
– O diretório de configuração do webmin
(pode ser escolhido um diretorio diferente para que as configurações
sejam salvas quando você atualizar, se estiver usando o mesmo diretório
config esta será a unica pergunta)
– O diretório de log do Webmin
(Local para armazenar os arquivos de log do webserver)
– Diretório da instalação do Perl
(Normalmente é, /usr/bin/perl ou /usr/local/bin/perl)
– Tipo do sistema operacional
(O script irá mostrar uma lista de sistemas suporteados, se o seu não
estiver na lista escolha o mais proximo, mas poderá não funcionar
corretamente)
– Porta de funcionamento do servidor web
(porta padrão :10000)
– Usuário e Senha
(Usuário e senha usados para acessar o servidor Webmin)
– Nome do servidor Web
(nome da maquina em que o Webmin esta instalado)
– SSL
(So será perguntado se tiver instalado no sistema bibliotecas SSL Perl)
– Iniciar o Webmin na inicialização da maquina
(Se for suportado pelo sistema operacional o Webmin irá perguntar se deseja inicia-lo junto com a inicialização da maquina)
Apos instalado pode ser facilmente acessado por qualquer computador,
basta digitar no navegador http://localhost:10000/ ou trocar o localhost
pelo IP do servidor.
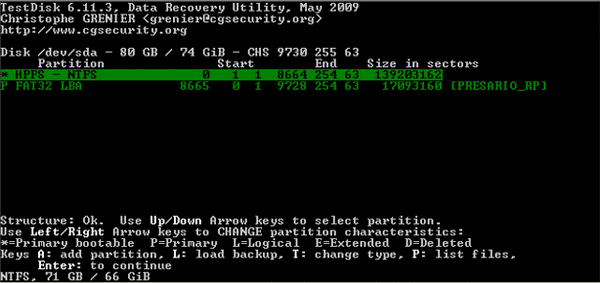
Não entre em desespero! Recupere de verdade com o software TestDisk.
Recentemente minha HD perdeu a partição pesquisando na internet encontrei a coletania de programas do Hirens Boot, após fazer o boot executei o programa e selecionar a opção de scan que localizou a partição e os arquivos, na sequencia fui copiando as pastas para uma HD em bom funcionamento.
Já faz alguns meses que aconteceu, mas vou deixar meu relato sobre cuidados importantes ao sentir cheiro de queimado dentro de casa.
Trabalho no computador, e de vez em quando eu sentia em casa um leve cheiro de queimado, tipo plástico ou borracha queimado, nas primeiras vezes verifiquei o computador, monitor, os cabos e não encontrei nada, mas se repetia e verifiquei também os eletrodomésticos de casa, até a caixa de disjuntor, mas nunca encontrei nada que poderia estar relacionado. Eu pensava que era no vizinho, houve até uma vez que comecei a desmontar algumas tomadas para verificar (kkkk), mas nunca encontrei e não desparafusei todas haha.
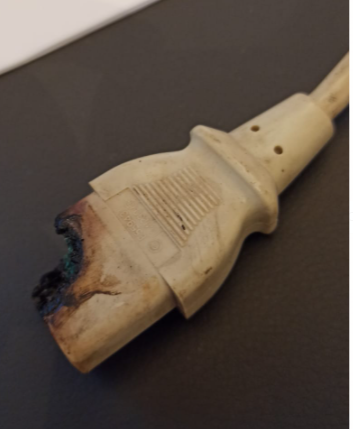
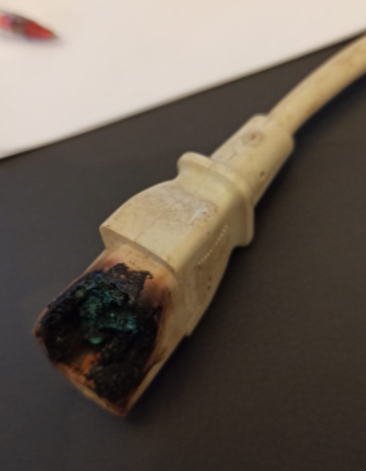
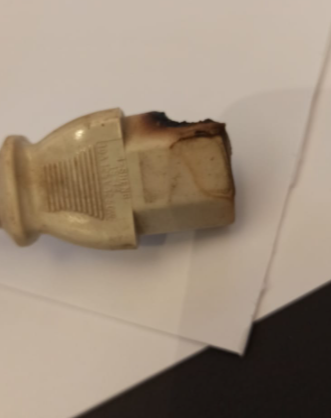
Até que certa vez, percebi uma pequena fumaça, pequena mesma quase invisível, pois eu ficava sentado perto da janela e ventava bastante, vi essa pequena linha de fumaça saindo da parte de trás do computador (fonte de alimentação), a principio achei que não era nada e continuei trabalhando por mais tempo, salvei meus arquivos e resolvi investigar. Foi aí meu amigo, que vi que o cabo de alimentação estava queimado, derretido, preto (veja as imagens abaixo), mas funcionando, investiguei a fonte para ver se havia danificado algo, e o conector também havia derretido parcialmente, na mesma hora, aproveitei que o computador estava desligado e desconectei o HD antes de ligar novamente, entãotroquei o cabo de energia e liguei novamente. Tudo funcionando!
Durante o tempo que investiguei, percebi que o cabo ficava ligeiramente frouxo (muito pouco), imperceptível na verdade, em resumo, deduzi que durante o uso do computador, e as vibrações geradas na mesa junto com esse pouco de frouxidão no cabo, fazia que ele fechava um tipo de curto, daqueles de quando conectamos algum equipamento na tomada, ou quando retiramos da tomada.
Bom a dia é, sempre que sentir um cheiro de queimado investigue, algo de errado não está certo!
A configuração é bem rápida e de grande utilidade,
pois alterando a porta padrão você evita que as pessoas tentem ficar acessando seu servidor.
Localize e abra o arquivo de configuração
vi /etc/ssh/sshd_conf
Descomente a linha
#Port 22
Port 2222
Você também poderá configurar mais de uma porta de acesso,
acrescentando outra linha com a porta desejada, conforme abaixo. Isto ajuda quando precisa fazer manutenções remotas em redes de terceiros onde algumas portas são bloqueadas.
Port 2222
Port 5555
e reinicie o serviço.
/etc/init.d/sshd restart
ou
service sshd restart
Não esqueça de configurar seu firewall para liberar o acesso a nova porta configurada.
iptables -A INPUT -m state –state NEW -m tcp -p tcp –dport 2222 -j ACCEPT
iptables -A INPUT -p tcp -m state –state NEW -m tcp –dport 22 -j ACCEPT
Salvar a regra no firewall
/sbin/service iptables save
/etc/init.d/iptables restart
ou
service iptables restart
Hoje vamos aprender a fazer um Filtro de palavras inapropriadas com substiuição de palavras. Poderá ser implementado no seu sistema de mural de recados, comentários de artigos ou fotos, enfim vamos ao que interessa.
Nessa parte vamos criar uma tabela no banco de dados para armazenar as palavras que queremos filtrar.
CREATE TABLE IF NOT EXISTS `filtro_palavras` (
  `Codigo` int(4) NOT NULL AUTO_INCREMENT,
  `MsgErrada` varchar(200) DEFAULT NULL,
  `MsgCorreta` varchar(200) DEFAULT '--',
  PRIMARY KEY (`Codigo`),
  UNIQUE KEY `MsgErrada` (`MsgErrada`)
) ENGINE=MyISAM  DEFAULT CHARSET=latin1 COMMENT='armazena filtros de palavras' AUTO_INCREMENT=1 ;
Agora vamos criar a função que vai fazer todo o trabalho.
Crie um arquivo chamado filtro.php e coloque o codigo abaixo.
//conexão com o banco de dados
$conexao = mysql_connect('servidor', 'usuario', 'senha') or die(mysql_error());
//seleciona banco de dados
$db = mysql_select_db('banco', $conexao) or die(mysql_error());

// função para Filtrar palavras inapropriadas
function filtro($mensagem)
{
    if ($mensagem) {
        $resultado = mysql_query("SELECT * FROM filtro_palavras");
        while ($mostra = mysql_fetch_array($resultado)) {
            $mensagem= str_replace($mostra['MsgErrada'], $mostra['MsgCorreta'],  $mensagem);
        }
    }
    return $mensagem;
}
?
Para chamar a função dentro do seu código siga o exemplo abaixo:
//inclue a função
include('filtro.php');

//chama a função
filtro("frase mural recado")